مجلة التدريب
www.Moias.org
كيف تتم عملية التصيد الاحتيالي
التكنولوجيا
أضيف بواسطة NOUF

كيف يخدع المحتالون مستخدمي الإنترنت
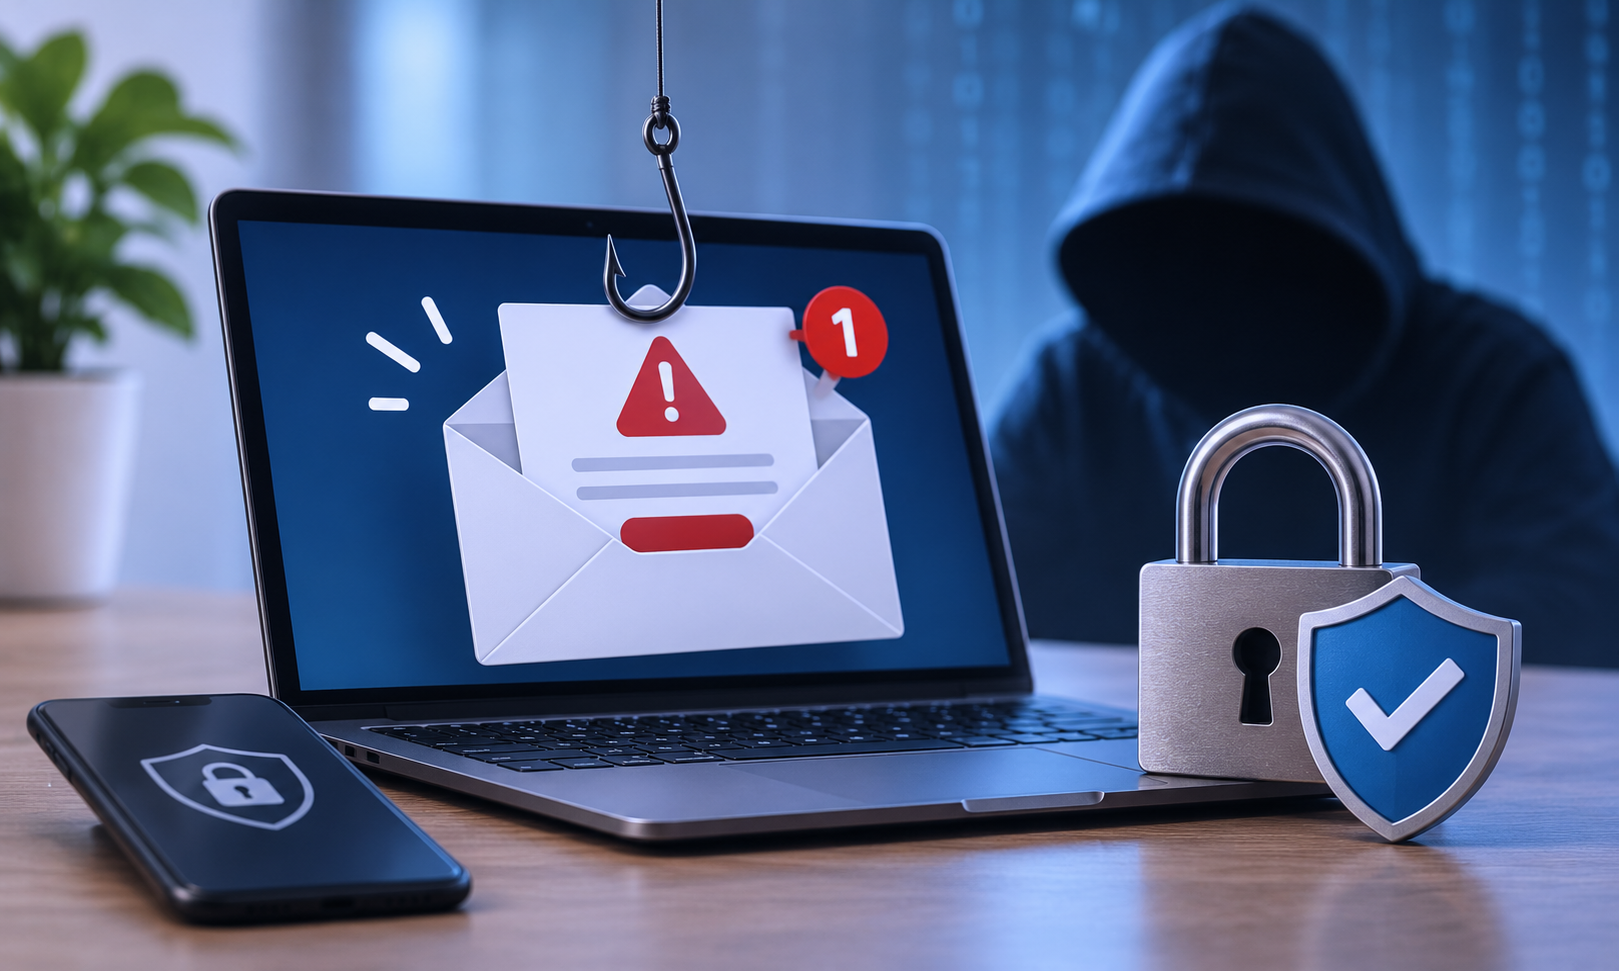
مع الاعتماد المتزايد على الخدمات الرقمية في التسوق والتواصل وإجراء المعاملات المالية، أصبحت المعلومات الشخصية والحسابات الإلكترونية أهدافًا للمحتالين. ومن الأساليب التي يعتمدون عليها التصيد الاحتيالي، وهو نوع من الهجمات الإلكترونية يقوم على انتحال صفة جهة موثوقة لإقناع المستخدم بالكشف عن معلوماته أو تنفيذ إجراء قد يعرّض بياناته للخطر.

ولا يعتمد هذا الأسلوب بالضرورة على اختراق الأجهزة أو استخدام برامج معقدة، بل يستغل ثقة الإنسان واستجابته للرسائل التي تبدو رسمية أو عاجلة.

ما التصيد الاحتيالي
التصيد الاحتيالي (Phishing) هو محاولة خداع المستخدم للحصول على معلومات حساسة، مثل كلمات المرور وأرقام البطاقات المصرفية ورموز التحقق، من خلال رسائل أو مواقع أو اتصالات تنتحل هوية جهات معروفة.

وقد تصل المحاولة على هيئة رسالة تدّعي أنها من بنك أو شركة توصيل أو منصة إلكترونية، وتطلب من المستخدم تحديث بياناته أو تأكيد حسابه عبر رابط مرفق. وعند إدخال المعلومات في الصفحة المزيفة، تنتقل هذه البيانات إلى المحتالين بدلًا من الجهة الحقيقية.

كيف تتم عملية الاحتيال
يبدأ المحتال عادةً باختيار جهة أو خدمة يثق بها المستخدمون، ثم ينشئ رسالة تشبه الرسائل الرسمية من حيث اللغة والشعار وطريقة العرض. وقد تتضمن الرسالة تحذيرًا من إيقاف الحساب، أو إشعارًا بوجود مشكلة في عملية دفع، أو تنبيهًا بضرورة استلام شحنة.

ويحاول المحتال دفع المستخدم إلى التصرف بسرعة دون التحقق من صحة الرسالة. وقد يقوده الرابط إلى موقع يشبه الموقع الأصلي بدرجة كبيرة، لكنه يستخدم عنوانًا إلكترونيًا مختلفًا. وبمجرد إدخال بيانات الدخول أو المعلومات المالية، يمكن للمحتال استغلالها للوصول إلى الحساب أو إجراء عمليات غير مصرح بها.

أشكال التصيد الاحتيالي
لم يعد التصيد مقتصرًا على رسائل البريد الإلكتروني، بل تطور ليشمل وسائل اتصال متعددة. ومن أبرز أشكاله التصيد عبر الرسائل النصية (Smishing)، حيث تصل رسائل مزيفة إلى الهاتف وتطلب الضغط على رابط أو مشاركة معلومات شخصية.

وهناك التصيد الصوتي (Vishing)، الذي يعتمد على المكالمات الهاتفية، إذ ينتحل المتصل صفة موظف في بنك أو جهة رسمية، ويحاول إقناع الشخص بإعطائه بيانات سرية أو رمز تحقق.

كما ظهر التصيد عبر رموز الاستجابة السريعة (QR Phishing)، إذ يضع المحتال رمزًا يقود إلى موقع مزيف عند مسحه بالهاتف. وقد تظهر هذه الرموز في رسائل أو ملصقات أو مستندات تبدو عادية.

أما التصيد الموجّه (Spear Phishing)، فيستهدف شخصًا أو مؤسسة محددة، ويستخدم معلومات عن الضحية لجعل الرسالة أكثر إقناعًا، مثل ذكر اسمه أو جهة عمله أو تفاصيل مرتبطة بنشاطه.

دور الذكاء الاصطناعي
ساهمت أدوات الذكاء الاصطناعي في تغيير طريقة إعداد رسائل التصيد؛ إذ أصبح بإمكان المحتالين إنشاء رسائل أكثر إقناعًا، وصياغتها بلغات مختلفة مع أخطاء أقل، أو تخصيصها وفق معلومات متاحة عن الشخص المستهدف.

كما يمكن إساءة استخدام تقنيات تقليد الصوت والصورة لانتحال شخصية مسؤول أو أحد أفراد العائلة، مما يجعل التحقق من هوية المتصل أكثر أهمية. ومع ذلك، لا يعني استخدام الذكاء الاصطناعي أن كل رسالة مصاغة باحترافية هي رسالة احتيالية، أو أن جميع عمليات التصيد تعتمد على هذه الأدوات.

علامات تكشف الرسائل المزيفة
توجد مؤشرات قد تساعد على الاشتباه بمحاولات التصيد، من أبرزها طلب اتخاذ إجراء فوري، أو التهديد بإغلاق الحساب، أو تقديم وعود بجوائز ومكافآت غير متوقعة. كذلك ينبغي الانتباه إلى عناوين المواقع التي تحتوي على اختلافات بسيطة عن العناوين الرسمية، والرسائل التي تطلب كلمات المرور أو رموز التحقق.

ومن المهم معرفة أن وجود شعار شركة معروفة أو استخدام تصميم احترافي لا يثبت أن الرسالة حقيقية؛ فهذه العناصر يمكن تقليدها بسهولة.

كيف تحمي بياناتك
تبدأ الحماية بالتأكد من مصدر الرسالة قبل الضغط على أي رابط، ويفضل الدخول إلى الموقع أو التطبيق الرسمي مباشرة بدلًا من استخدام الروابط المرسلة. كما ينبغي عدم مشاركة كلمات المرور أو رموز التحقق مع أي شخص، حتى لو ادّعى أنه موظف في جهة موثوقة.

ويساعد تفعيل المصادقة متعددة العوامل على إضافة طبقة حماية للحسابات، إلى جانب استخدام كلمات مرور قوية ومختلفة لكل خدمة. وتوفر مفاتيح المرور (Passkeys) وسيلة تسجيل دخول أكثر مقاومة للتصيد في الخدمات التي تدعمها، لأنها ترتبط بالموقع أو الخدمة الأصلية ولا تعتمد على إدخال كلمة مرور تقليدية في صفحة مزيفة.
كذلك يُنصح بتحديث أنظمة التشغيل والتطبيقات باستمرار، واستخدام وسائل الحماية المتاحة في المتصفح، وعدم تحميل الملفات من مصادر مجهولة.

ماذا تفعل إذا وقعت في الفخ
إذا أدخل المستخدم كلمة مروره في موقع مشبوه، فمن المهم تغييرها فورًا من خلال الموقع أو التطبيق الرسمي، وتغييرها في أي حساب آخر يستخدم كلمة المرور نفسها. وينبغي تسجيل الخروج من الجلسات غير المعروفة، وتفعيل وسائل الحماية الإضافية، والتواصل مع البنك فورًا إذا كانت البيانات المالية قد تعرضت للخطر.

أما إذا شارك المستخدم رمز تحقق أو بيانات مصرفية، فعليه إبلاغ الجهة المعنية دون تأخير، ومراجعة العمليات الأخيرة على حسابه. كما يُفضل الإبلاغ عن الرسالة أو الموقع المزيف للمنصة أو الجهة التي ينتحل المحتال صفتها.

الوعي خط الدفاع الأول
تتطور أساليب التصيد الاحتيالي مع تطور التكنولوجيا، لكن نجاحها لا يعتمد على الأدوات الرقمية وحدها، بل على قدرة المحتال على استغلال الثقة والاستعجال وقلة التحقق. لذلك فإن التوقف للحظة قبل الضغط على رابط أو مشاركة معلومة قد يمنع خسارة كبيرة، ويجعل الوعي الرقمي جزءًا أساسيًا من الاستخدام الآمن للتكنولوجيا.

المشاهدات 56   تاريخ الإضافة 2026/11/17   آخر تحديث 2026/11/17 - 18:25   رقم المحتوى 2113
أخبار مشابهة
تابعنا على
إحصائيات الزوار
اليوم 4145 الشهر 65535 الكلي 3304519
الوقت الآن
الثلاثاء 2026/11/17 توقيت الكويت
تصميم وتطوير