من وسيلة لتسهيل الوصول إلى المعلومات إلى أحد أساليب الاحتيال الرقمي
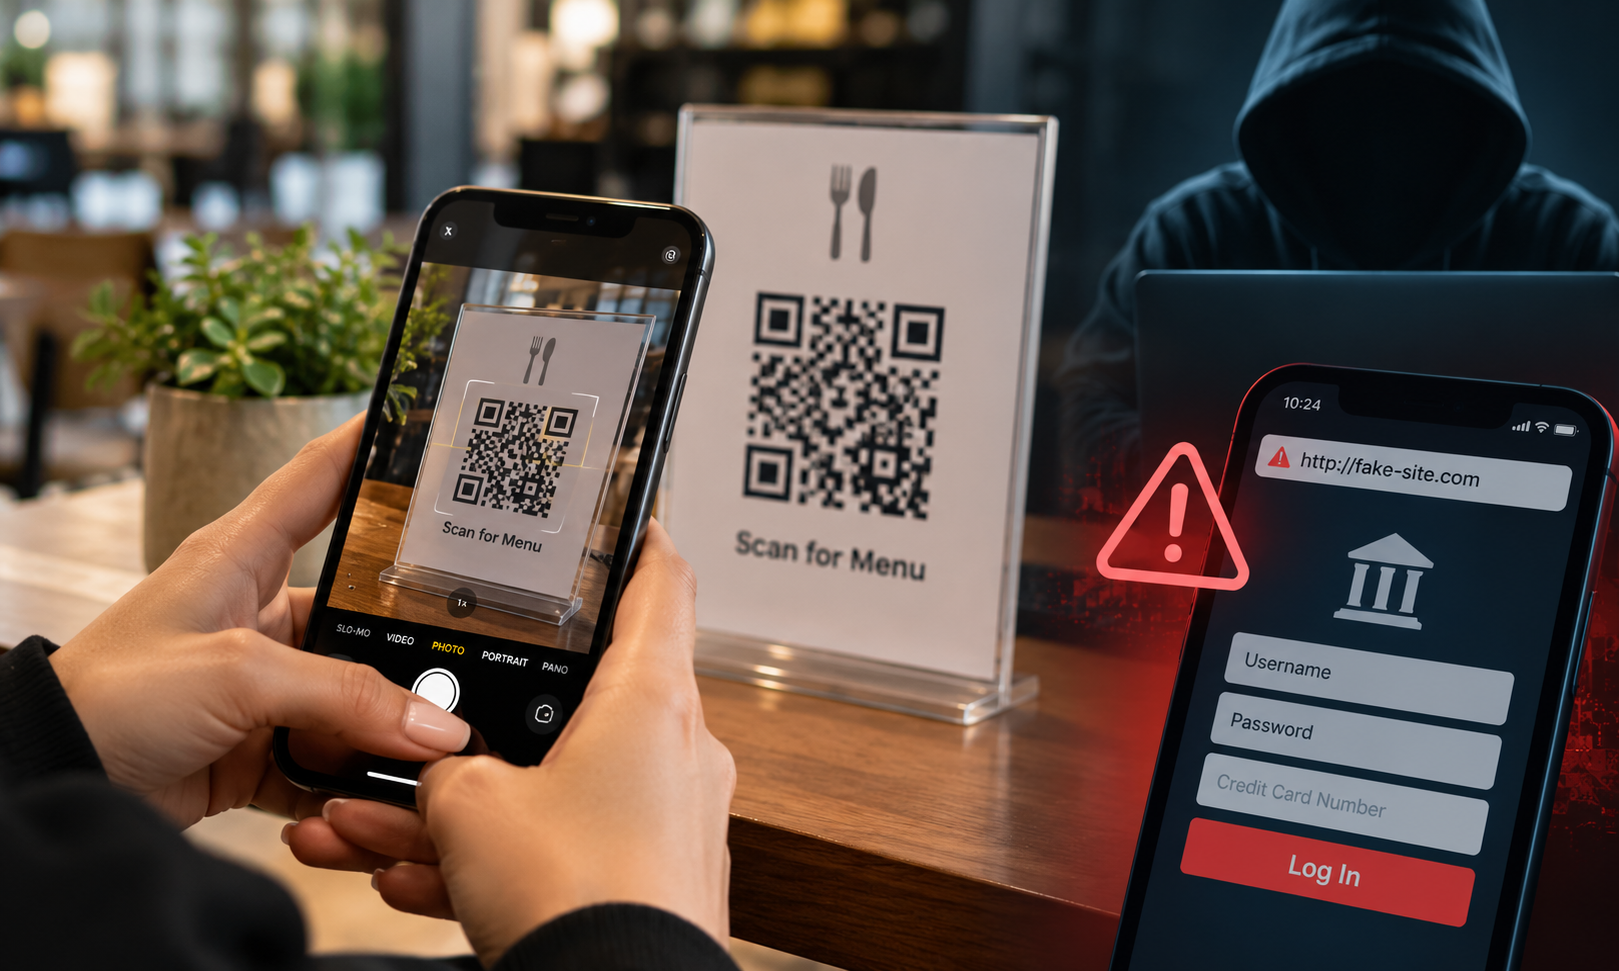
أصبحت رموز الاستجابة السريعة (QR Codes) جزءًا من الاستخدام اليومي للتكنولوجيا، إذ نجدها في قوائم الطعام بالمطاعم، ووسائل الدفع الإلكتروني، والإعلانات، وتذاكر الفعاليات، وحتى في عمليات تسجيل الدخول إلى بعض الخدمات. وتتميز هذه الرموز بقدرتها على نقل المستخدم مباشرة إلى رابط أو معلومات محددة بمجرد مسحها بكاميرا الهاتف. لكن سهولة استخدامها قد تتحول إلى مصدر خطر عندما تُستغل لتوجيه المستخدمين إلى مواقع مزيفة أو صفحات تهدف إلى سرقة بياناتهم.
استخدامات متعددة
تُستخدم رموز QR لتسهيل الوصول إلى المعلومات دون الحاجة إلى كتابة الروابط يدويًا، كما تساعد الشركات على توفير الوقت وتحسين تجربة العملاء. ويمكن أن تقود هذه الرموز إلى قوائم الطعام، وصفحات المنتجات، ونماذج التسجيل، ووسائل الدفع، ومعلومات الاتصال. ومع توسع استخدامها في الأماكن العامة والخدمات اليومية، أصبح من المهم معرفة طبيعة المعلومات التي يمكن أن تفتحها، وعدم التعامل معها باعتبارها آمنة لمجرد ظهورها على لوحة رسمية أو إعلان معروف.
كيف يبدأ الاحتيال؟
قد يستغل المحتالون رموز QR للوصول إلى المستخدم بطرق يصعب اكتشافها من النظرة الأولى. فعلى سبيل المثال، يمكن وضع ملصق يحتوي على رمز مزيف فوق رمز أصلي في مطعم أو موقف سيارات، أو إرسال الرمز عبر رسالة إلكترونية أو رسالة نصية توحي بأنها صادرة عن جهة موثوقة. وعند مسحه، قد يُوجَّه المستخدم إلى صفحة تشبه موقعًا رسميًا وتطلب منه إدخال بيانات تسجيل الدخول أو معلومات الدفع. وفي حالات أخرى، قد يقود الرمز إلى صفحة تحاول دفع المستخدم إلى تنزيل ملف ضار أو تنفيذ إجراء غير آمن.
سرقة البيانات
تكمن الخطورة في أن الرمز نفسه لا يكشف للمستخدم بوضوح عن وجهته قبل فتحها. فإذا وصل إلى موقع مزيف وأدخل بياناته، فقد يتمكن المحتال من استخدامها للدخول إلى حساباته أو محاولة الاستيلاء على أمواله. كما قد تُستغل بعض الروابط لجمع معلومات عن الجهاز أو نشاط التصفح. ومع ذلك، فإن مسح رمز QR وحده لا يعني بالضرورة اختراق الهاتف؛ إذ تعتمد النتيجة على وجهة الرابط، وما يفعله المستخدم بعد فتحه، وما إذا كان الجهاز أو التطبيق يحتوي على ثغرات أمنية.
علامات تستدعي الانتباه
من المهم الحذر عند العثور على رمز موضوع فوق ملصق آخر، أو عند استلام رمز من جهة غير معروفة، أو عندما يقود الرابط إلى عنوان لا يتوافق مع الجهة المفترض أنه يمثلها. كذلك، تُعد الطلبات المفاجئة لإدخال كلمة المرور أو بيانات البطاقة أو رمز التحقق علامات تستدعي التوقف والتأكد. ولا يكفي أن يبدو الموقع احترافيًا أو أن يحمل شعار جهة معروفة؛ فقد يتمكن المحتالون من تقليد هذه العناصر لإضفاء المصداقية على صفحاتهم.
خطوات للحماية
يمكن تقليل مخاطر الاحتيال باتباع مجموعة من الممارسات البسيطة. أولًا، ينبغي فحص الرابط الذي يظهر على شاشة الهاتف قبل فتحه، والتأكد من أن اسم النطاق يعود إلى الجهة الصحيحة. ثانيًا، يُفضّل تجنب مسح الرموز مجهولة المصدر، وفحص الملصقات الموجودة في الأماكن العامة للتأكد من عدم التلاعب بها. ثالثًا، يجب عدم إدخال بيانات حساسة أو معلومات مصرفية عبر صفحة تم الوصول إليها من رمز غير موثوق، والعودة إلى التطبيق الرسمي أو كتابة عنوان الموقع المعروف يدويًا عند الحاجة إلى إجراء معاملة مالية. كما يُنصح بتحديث نظام الهاتف وتطبيقاته باستمرار، واستخدام المصادقة متعددة العوامل لحماية الحسابات.
وعي رقمي مستمر
لا تمثل رموز QR خطرًا بحد ذاتها، بل يعتمد مستوى الأمان على مصدر الرمز والوجهة التي يقود إليها وطريقة تعامل المستخدم معها. فالتقنيات التي صُممت لتسهيل حياتنا يمكن أن تُستغل لأغراض ضارة إذا غاب الوعي الرقمي. ومن هنا، لا تقتصر الحماية على استخدام أدوات الأمان فحسب، بل تبدأ أيضًا بالتوقف للحظة قبل فتح أي رابط، والتحقق من مصدره، والتعامل بحذر مع طلبات البيانات الشخصية والمالية.
| 
 رموز QR ومخاطرها


 التكنولوجيا

